Domain minibarista.de kaufen?
Wir ziehen mit dem Projekt
minibarista.de um.
Sind Sie am Kauf der Domain
minibarista.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain minibarista.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
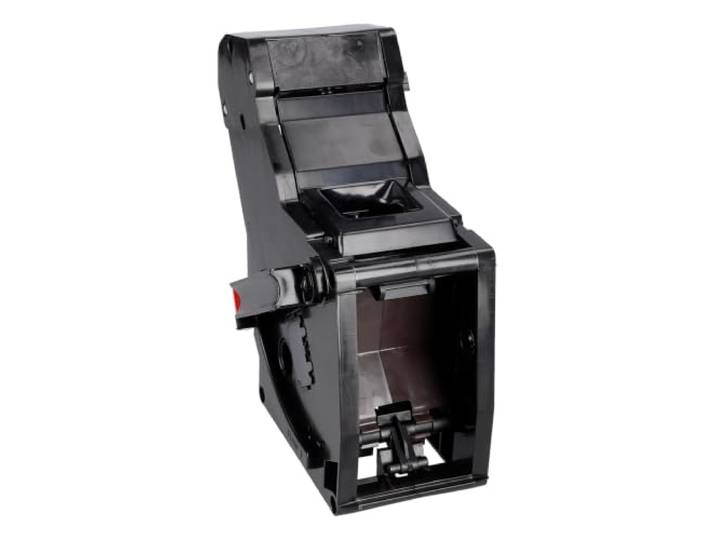
easyPART passend für Melitta 6785621 Brühgruppe für Kaffeemaschine Kaffeevollautomat, Brüheinheit, Espressomaschine, Kaffeeautomat, Kaffeevollautomat Zubehörteil, BrühkopfeasyPART passend für Melitta 6785621 Brühgruppe für Kaffeemaschine Kaffeevollautomat, Brüheinheit, Espressomaschine, Kaffeeautomat, Kaffeevollautomat Zubehörteil, Brühkopf. Erstausrüster Qualität ACHTUNG: Unsicher, ob der gewünschte Artikel passt? Bitte fragen Sie uns! Geben Sie uns Ihre Gerätedaten durch, damit wir den Artikel prüfen können. Falls der Artikel nicht passend sein sollte, haben wir u.U. den passenden Ersatz-Artikel dennoch im Sortiment - auch dann, wenn der passende Ersatz-Artikel (noch) nicht auf Amazon gelistet ist. Weitere Informationen und Hinweise, sowie passendes Zubehör und Zusatz- & Erweiterungsartikel zum Artikel finden Sie u.U. auf unserem eigenen Onlineshop. Interne Artikelnummer: 1000051605-099 / EAN-Nummer: 4058212638364 Farbe:Mehrfarbig100,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
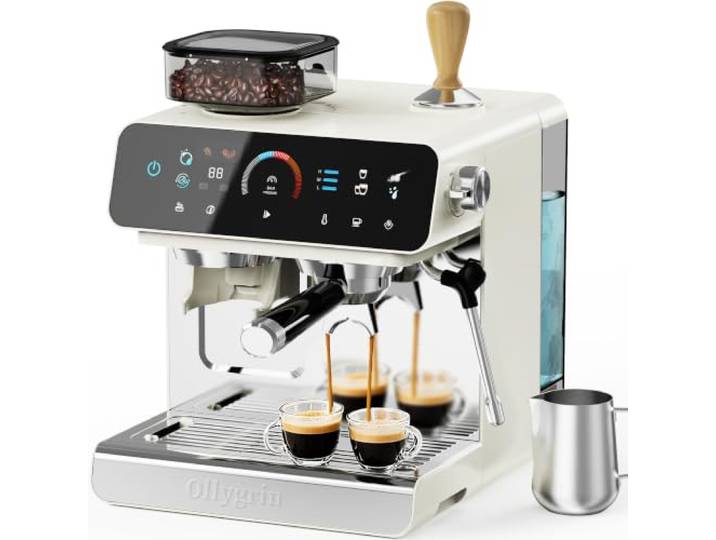
Ollygrin Halbautomatische Espressomaschine mit Milchaufschäumer, Siebträger Kaffeemaschine aus Edelstahl, kompakte Espressomaschine für Cappuccino und Latte MacchiatoOllygrin Halbautomatische Espressomaschine mit Milchaufschäumer, Siebträger Kaffeemaschine aus Edelstahl, kompakte Espressomaschine für Cappuccino und Latte Macchiato. 【2-IN-1 KAFFEEVOLLAUTOMAT & SIEBTRÄGER】 Genießen Sie Barista-Qualität zu Hause. Diese Kombination aus Kaffeemühle und Espressomaschine ermöglicht frisches Mahlen und präzises Brühen in einem kompakten Gerät – perfekt für Espresso, Latte und Cappuccino. 【19 PRÄZISE MAHLGRADE & REINIGUNG】 Das integrierte Kegelmahlwerk bietet 19 einstellbare Mahlstufen von fein bis grob für die perfekte Extraktion. Der Bohnenbehälter sowie das Mahlwerk sind zur mühelosen Reinigung komplett abnehmbar; eine Reinigungsbürste ist im Lieferumfang enthalten. 【FRISCHE DURCH LUFTDICHTES SIEGEL】 Der transparente Kaffeebohnenbehälter ist mit einem speziellen Dichtungsring ausgestattet. Er schützt Ihre Kaffeebohnen effektiv vor Feuchtigkeit und Sauerstoff, sodass das volle Aroma und die Frische langfristig erhalten bleiben. 【INTUITIVES TOUCHSCREEN & GROSSER TANK】 Die elegante Benutzeroberfläche verfügt über eine farbige Bar-Druckanzeige und präzise Dosierspeicher (Einzel- 12-14g / Doppelportion 18-20g). Ein großer, abnehmbarer Wassertank sorgt für langes Brühvergnügen ohne ständiges Nachfüllen. 【EDLES DESIGN & REICHHALTIGES ZUBEHÖR】 Das stilvolle Gehäuse in Creme-Weiß fügt sich perfekt in jede moderne Küche ein. Mit abnehmbarer Tropfschale für einfache Reinigung. Exklusives Extra: Ein professionelles Milchkännchen aus Edelstahl und ein edler Tamper mit Holzgriff sind gratis enthalten! Farbe:Ivory299,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hanrose Espressomaschine mit Mahlwerk, 20 Bar Espressomaschine mit Milchaufschäumer Dampfdüse, Espressomaschinen für Zuhause, Professionelle Espresso Kaffeemaschine, Cappuccino Latte MaschineHanrose Espressomaschine mit Mahlwerk, 20 Bar Espressomaschine mit Milchaufschäumer Dampfdüse, Espressomaschinen für Zuhause, Professionelle Espresso Kaffeemaschine, Cappuccino Latte Maschine. Vintage Cream: Genießen Sie das Retro-Feeling, das die Hanrose Espressomaschine mit Mahlwerk in Ihr Zuhause bringt. Sie passt perfekt in die Küche, das Wohnzimmer oder das Büro und ist ein ideales Geschenk für Hochzeiten, Geburtstagsfeiern oder Jubiläen. Espressomaschine mit Mahlwerk: Die eingebaute Mühle mit 15 Mahlgrad-Einstellungen ermöglicht es Ihnen, von grob bis fein einzustellen. Dadurch wird frisch gemahlener Kaffee präzise in den Filterkorb dosiert, sodass Sie den perfekten Espresso mit jeder Art von Kaffeebohnen zubereiten können. Diese Siebträgermaschine mit Mahlwerk bietet Ihnen die Möglichkeit, das beste Kaffeearoma zu extrahieren. 20 Bar Espressomaschine: Ausgestattet mit einer italienischen ULKA-Pumpe und präziser Temperaturregelung sorgt sie für stabilen Druck und ideale Temperatur, was zu einem reichhaltigen und geschmackvollen Espresso führt. Diese Kaffeemaschine mit Mahlwerk garantiert die perfekte Extraktion, um Ihnen jedes Mal einen exquisiten Espresso zu liefern. Kommerzielle Kaffeekannen-Standards: Das 58-mm-Design kann mehr Kaffeepulver aufnehmen und sorgt für eine gleichmäßigere Wasserverteilung, was zu einem reicheren Espresso führt. Die Verwendung eines gewerblichen Siebträgermaschine bedeutet in der Regel höhere Fertigungsstandards und Materialqualität, was die Gesamtleistung und Haltbarkeit der Kaffeemaschine verbessert. Espressomaschine mit Milchaufschäumer: Professionelle 10-mm-Dampfstrahldüse, die es Ihnen ermöglicht, nicht nur Espresso, sondern auch Lattes, Macchiatos und Cappuccinos zuzubereiten. Darüber hinaus ist die Kaffeemaschine mit einem separaten heißen Wasseranschluss ausgestattet, der das Brühen von Americano oder die Bereitstellung von heißem Wasser erleichtert. Die Siebträgermaschine mit Mahlwerk macht es einfach, alle Arten von Kaffeespezialitäten zuzubereiten. Einfach zu reinigen: Der abnehmbare 2,5-Liter-Wassertank und die Tropfschale sorgen für eine einfache Wartung. Außerdem zeichnet sich die Hanrose Espressomaschine von anderen Kaffeemaschinen dadurch aus, dass ihre eingebaute Mühle vollständig zerlegt werden kann, sodass sie mit der mitgelieferten Bürste gründlich gereinigt werden kann. Dies hilft, Kaffeebohnensperren und Pulververstopfungen zu reduzieren, wodurch die Maschine länger hält und leichter zu warten ist. 1 Jahr Garantie: Hanrose verpflichtet sich, Ihnen leidenschaftlichen, zeitnahen und freundlichen Kundenservice zu bieten. Seien Sie versichert, dass wir etwaige Bedenken oder Probleme umgehend ansprechen werden, um Ihre Zufriedenheit mit unserem Produkt sicherzustellen. Farbe:Off White319,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Kaffeevollautomat oder Pad-Kaffeemaschine?
Die Wahl zwischen einem Kaffeevollautomaten und einer Pad-Kaffeemaschine hängt von persönlichen Vorlieben und Bedürfnissen ab. Ein Kaffeevollautomat bietet die Möglichkeit, verschiedene Kaffeespezialitäten mit frisch gemahlenem Kaffee zuzubereiten, während eine Pad-Kaffeemaschine eine schnellere und einfachere Zubereitung ermöglicht. Wenn man Wert auf Vielfalt und individuelle Anpassung legt, ist ein Kaffeevollautomat die bessere Wahl, während eine Pad-Kaffeemaschine für diejenigen geeignet ist, die es unkompliziert und schnell mögen. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist besser Kaffeemaschine oder Kaffeevollautomat?
Was ist besser Kaffeemaschine oder Kaffeevollautomat? Diese Frage hängt von den individuellen Vorlieben ab. Eine Kaffeemaschine bietet oft mehr Flexibilität bei der Zubereitung verschiedener Kaffeespezialitäten, während ein Kaffeevollautomat eine einfachere und schnellere Zubereitung ermöglicht. Kaffeevollautomaten sind in der Regel teurer in der Anschaffung, bieten jedoch oft eine höhere Qualität des Kaffees. Letztendlich kommt es darauf an, welche Funktionen und Eigenschaften einem persönlich wichtiger sind. **


Kann ich in meinem Kaffeevollautomat alle Kaffeebohnen verwenden?
Kann ich in meinem Kaffeevollautomat alle Kaffeebohnen verwenden? Es ist wichtig, die Bedienungsanleitung Ihres Kaffeevollautomaten zu überprüfen, um sicherzustellen, dass er für die Verwendung aller Arten von Kaffeebohnen geeignet ist. Einige Maschinen sind möglicherweise empfindlicher und benötigen spezielle Bohnen. Es wird empfohlen, hochwertige Kaffeebohnen zu verwenden, um die beste Qualität und Geschmack des Kaffees zu gewährleisten. Wenn Sie sich nicht sicher sind, welche Bohnen geeignet sind, können Sie sich an den Hersteller Ihres Kaffeevollautomaten wenden oder sich in einem Fachgeschäft beraten lassen. Es ist wichtig, regelmäßig die Bohnenbehälter und den Mahlgrad Ihrer Maschine zu reinigen und anzupassen, um eine optimale Leistung zu gewährleisten. **
Wie kann ich die Kaffeebohnen aus meiner Kaffeemaschine entfernen, ohne die Kaffeemaschine umzukippen?
Um die Kaffeebohnen aus der Kaffeemaschine zu entfernen, ohne die Maschine umzukippen, kannst du den Bohnenbehälter öffnen und vorsichtig schütteln, um die Bohnen herauszubekommen. Du kannst auch einen Löffel oder ein anderes geeignetes Werkzeug verwenden, um die Bohnen vorsichtig herauszunehmen. Achte darauf, dass du dabei keine Teile der Kaffeemaschine beschädigst. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gorenje 744271 Kaffeemaschine Vollautomatisch Espressomaschine 1 8 l, Kaffeevollautomat Einbau, SchwarzDie Gorenje 744271 ist ein vollautomatischer Kaffeevollautomat, der speziell für die Zubereitung von Espresso und anderen Kaffeespezialitäten entwickelt wurde. Mit einem grosszügigen Wassertank von 1,8 Litern und der Möglichkeit, sowohl Kaffeebohnen als auch gemahlenen Kaffee zu verwenden, bietet dieses Gerät eine hohe Flexibilität für Kaffeeliebhaber. Die Maschine ist mit einem integrierten Milchaufschäumer ausgestattet, der es ermöglicht, cremigen Milchschaum für Cappuccinos und Lattes zu kreieren. Dank des doppelten Heizsystems und der einstellbaren Kaffeestärke können Sie Ihre Getränke nach persönlichen Vorlieben anpassen. Die abnehmbare Brühgruppe und der Wasserbehälter erleichtern die Reinigung und Wartung, während die automatische Abschaltfunktion für zusätzliche Sicherheit sorgt. Mit einer Leistung von 1350 W und einem maximalen Betriebsdruck von 15 bar garantiert die Gorenje 744271 eine optimale Extraktion des Aromas und ein vollmundiges Geschmackserlebnis. - Vollautomatische Zubereitung für einfachen Genuss - Integrierter Milchaufschäumer für cremigen Milchschaum - Einstellbare Kaffeestärke für individuellen Geschmack - Abnehmbare Brühgruppe für einfache Reinigung.1699,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
easyPART passend für Melitta 6785621 Brühgruppe für Kaffeemaschine Kaffeevollautomat, Brüheinheit, Espressomaschine, Kaffeeautomat, Kaffeevollautomat Zubehörteil, BrühkopfeasyPART passend für Melitta 6785621 Brühgruppe für Kaffeemaschine Kaffeevollautomat, Brüheinheit, Espressomaschine, Kaffeeautomat, Kaffeevollautomat Zubehörteil, Brühkopf. Erstausrüster Qualität ACHTUNG: Unsicher, ob der gewünschte Artikel passt? Bitte fragen Sie uns! Geben Sie uns Ihre Gerätedaten durch, damit wir den Artikel prüfen können. Falls der Artikel nicht passend sein sollte, haben wir u.U. den passenden Ersatz-Artikel dennoch im Sortiment - auch dann, wenn der passende Ersatz-Artikel (noch) nicht auf Amazon gelistet ist. Weitere Informationen und Hinweise, sowie passendes Zubehör und Zusatz- & Erweiterungsartikel zum Artikel finden Sie u.U. auf unserem eigenen Onlineshop. Interne Artikelnummer: 1000051605-099 / EAN-Nummer: 4058212638364 Farbe:Mehrfarbig100,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ollygrin Halbautomatische Espressomaschine mit Milchaufschäumer, Siebträger Kaffeemaschine aus Edelstahl, kompakte Espressomaschine für Cappuccino und Latte MacchiatoOllygrin Halbautomatische Espressomaschine mit Milchaufschäumer, Siebträger Kaffeemaschine aus Edelstahl, kompakte Espressomaschine für Cappuccino und Latte Macchiato. 【2-IN-1 KAFFEEVOLLAUTOMAT & SIEBTRÄGER】 Genießen Sie Barista-Qualität zu Hause. Diese Kombination aus Kaffeemühle und Espressomaschine ermöglicht frisches Mahlen und präzises Brühen in einem kompakten Gerät – perfekt für Espresso, Latte und Cappuccino. 【19 PRÄZISE MAHLGRADE & REINIGUNG】 Das integrierte Kegelmahlwerk bietet 19 einstellbare Mahlstufen von fein bis grob für die perfekte Extraktion. Der Bohnenbehälter sowie das Mahlwerk sind zur mühelosen Reinigung komplett abnehmbar; eine Reinigungsbürste ist im Lieferumfang enthalten. 【FRISCHE DURCH LUFTDICHTES SIEGEL】 Der transparente Kaffeebohnenbehälter ist mit einem speziellen Dichtungsring ausgestattet. Er schützt Ihre Kaffeebohnen effektiv vor Feuchtigkeit und Sauerstoff, sodass das volle Aroma und die Frische langfristig erhalten bleiben. 【INTUITIVES TOUCHSCREEN & GROSSER TANK】 Die elegante Benutzeroberfläche verfügt über eine farbige Bar-Druckanzeige und präzise Dosierspeicher (Einzel- 12-14g / Doppelportion 18-20g). Ein großer, abnehmbarer Wassertank sorgt für langes Brühvergnügen ohne ständiges Nachfüllen. 【EDLES DESIGN & REICHHALTIGES ZUBEHÖR】 Das stilvolle Gehäuse in Creme-Weiß fügt sich perfekt in jede moderne Küche ein. Mit abnehmbarer Tropfschale für einfache Reinigung. Exklusives Extra: Ein professionelles Milchkännchen aus Edelstahl und ein edler Tamper mit Holzgriff sind gratis enthalten! Farbe:Ivory299,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Kaffeevollautomat oder Pad-Kaffeemaschine?
Die Wahl zwischen einem Kaffeevollautomaten und einer Pad-Kaffeemaschine hängt von persönlichen Vorlieben und Bedürfnissen ab. Ein Kaffeevollautomat bietet die Möglichkeit, verschiedene Kaffeespezialitäten mit frisch gemahlenem Kaffee zuzubereiten, während eine Pad-Kaffeemaschine eine schnellere und einfachere Zubereitung ermöglicht. Wenn man Wert auf Vielfalt und individuelle Anpassung legt, ist ein Kaffeevollautomat die bessere Wahl, während eine Pad-Kaffeemaschine für diejenigen geeignet ist, die es unkompliziert und schnell mögen. **
Ähnliche Suchbegriffe für Botnet
-
Hanrose Espressomaschine mit Mahlwerk, 20 Bar Espressomaschine mit Milchaufschäumer Dampfdüse, Espressomaschinen für Zuhause, Professionelle Espresso Kaffeemaschine, Cappuccino Latte MaschineHanrose Espressomaschine mit Mahlwerk, 20 Bar Espressomaschine mit Milchaufschäumer Dampfdüse, Espressomaschinen für Zuhause, Professionelle Espresso Kaffeemaschine, Cappuccino Latte Maschine. Vintage Cream: Genießen Sie das Retro-Feeling, das die Hanrose Espressomaschine mit Mahlwerk in Ihr Zuhause bringt. Sie passt perfekt in die Küche, das Wohnzimmer oder das Büro und ist ein ideales Geschenk für Hochzeiten, Geburtstagsfeiern oder Jubiläen. Espressomaschine mit Mahlwerk: Die eingebaute Mühle mit 15 Mahlgrad-Einstellungen ermöglicht es Ihnen, von grob bis fein einzustellen. Dadurch wird frisch gemahlener Kaffee präzise in den Filterkorb dosiert, sodass Sie den perfekten Espresso mit jeder Art von Kaffeebohnen zubereiten können. Diese Siebträgermaschine mit Mahlwerk bietet Ihnen die Möglichkeit, das beste Kaffeearoma zu extrahieren. 20 Bar Espressomaschine: Ausgestattet mit einer italienischen ULKA-Pumpe und präziser Temperaturregelung sorgt sie für stabilen Druck und ideale Temperatur, was zu einem reichhaltigen und geschmackvollen Espresso führt. Diese Kaffeemaschine mit Mahlwerk garantiert die perfekte Extraktion, um Ihnen jedes Mal einen exquisiten Espresso zu liefern. Kommerzielle Kaffeekannen-Standards: Das 58-mm-Design kann mehr Kaffeepulver aufnehmen und sorgt für eine gleichmäßigere Wasserverteilung, was zu einem reicheren Espresso führt. Die Verwendung eines gewerblichen Siebträgermaschine bedeutet in der Regel höhere Fertigungsstandards und Materialqualität, was die Gesamtleistung und Haltbarkeit der Kaffeemaschine verbessert. Espressomaschine mit Milchaufschäumer: Professionelle 10-mm-Dampfstrahldüse, die es Ihnen ermöglicht, nicht nur Espresso, sondern auch Lattes, Macchiatos und Cappuccinos zuzubereiten. Darüber hinaus ist die Kaffeemaschine mit einem separaten heißen Wasseranschluss ausgestattet, der das Brühen von Americano oder die Bereitstellung von heißem Wasser erleichtert. Die Siebträgermaschine mit Mahlwerk macht es einfach, alle Arten von Kaffeespezialitäten zuzubereiten. Einfach zu reinigen: Der abnehmbare 2,5-Liter-Wassertank und die Tropfschale sorgen für eine einfache Wartung. Außerdem zeichnet sich die Hanrose Espressomaschine von anderen Kaffeemaschinen dadurch aus, dass ihre eingebaute Mühle vollständig zerlegt werden kann, sodass sie mit der mitgelieferten Bürste gründlich gereinigt werden kann. Dies hilft, Kaffeebohnensperren und Pulververstopfungen zu reduzieren, wodurch die Maschine länger hält und leichter zu warten ist. 1 Jahr Garantie: Hanrose verpflichtet sich, Ihnen leidenschaftlichen, zeitnahen und freundlichen Kundenservice zu bieten. Seien Sie versichert, dass wir etwaige Bedenken oder Probleme umgehend ansprechen werden, um Ihre Zufriedenheit mit unserem Produkt sicherzustellen. Farbe:Off White319,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist besser Kaffeemaschine oder Kaffeevollautomat?
Was ist besser Kaffeemaschine oder Kaffeevollautomat? Diese Frage hängt von den individuellen Vorlieben ab. Eine Kaffeemaschine bietet oft mehr Flexibilität bei der Zubereitung verschiedener Kaffeespezialitäten, während ein Kaffeevollautomat eine einfachere und schnellere Zubereitung ermöglicht. Kaffeevollautomaten sind in der Regel teurer in der Anschaffung, bieten jedoch oft eine höhere Qualität des Kaffees. Letztendlich kommt es darauf an, welche Funktionen und Eigenschaften einem persönlich wichtiger sind. **
-
Kann ich in meinem Kaffeevollautomat alle Kaffeebohnen verwenden?
Kann ich in meinem Kaffeevollautomat alle Kaffeebohnen verwenden? Es ist wichtig, die Bedienungsanleitung Ihres Kaffeevollautomaten zu überprüfen, um sicherzustellen, dass er für die Verwendung aller Arten von Kaffeebohnen geeignet ist. Einige Maschinen sind möglicherweise empfindlicher und benötigen spezielle Bohnen. Es wird empfohlen, hochwertige Kaffeebohnen zu verwenden, um die beste Qualität und Geschmack des Kaffees zu gewährleisten. Wenn Sie sich nicht sicher sind, welche Bohnen geeignet sind, können Sie sich an den Hersteller Ihres Kaffeevollautomaten wenden oder sich in einem Fachgeschäft beraten lassen. Es ist wichtig, regelmäßig die Bohnenbehälter und den Mahlgrad Ihrer Maschine zu reinigen und anzupassen, um eine optimale Leistung zu gewährleisten. **
-
Wie kann ich die Kaffeebohnen aus meiner Kaffeemaschine entfernen, ohne die Kaffeemaschine umzukippen?
Um die Kaffeebohnen aus der Kaffeemaschine zu entfernen, ohne die Maschine umzukippen, kannst du den Bohnenbehälter öffnen und vorsichtig schütteln, um die Bohnen herauszubekommen. Du kannst auch einen Löffel oder ein anderes geeignetes Werkzeug verwenden, um die Bohnen vorsichtig herauszunehmen. Achte darauf, dass du dabei keine Teile der Kaffeemaschine beschädigst. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.